TRAYECTORIA PROFESIONAL
Una arquitectura no está terminada cuando funciona. Está terminada cuando sabemos cómo resistirá y cómo se recuperará.
Mi trayectoria parte de una base profundamente técnica y ha evolucionado hacia una visión integral de arquitectura. He trabajado durante más de 26 años sobre plataformas críticas, combinando infraestructura, identidad, cloud, seguridad, alta disponibilidad y recuperación para diseñar entornos que no solo funcionen, sino que puedan mantenerse, protegerse y recuperarse de forma predecible.
Infrastructure & Solutions ArchitectureSecurity ArchitectureHybrid Cloud & DatacenterCyber Resilience
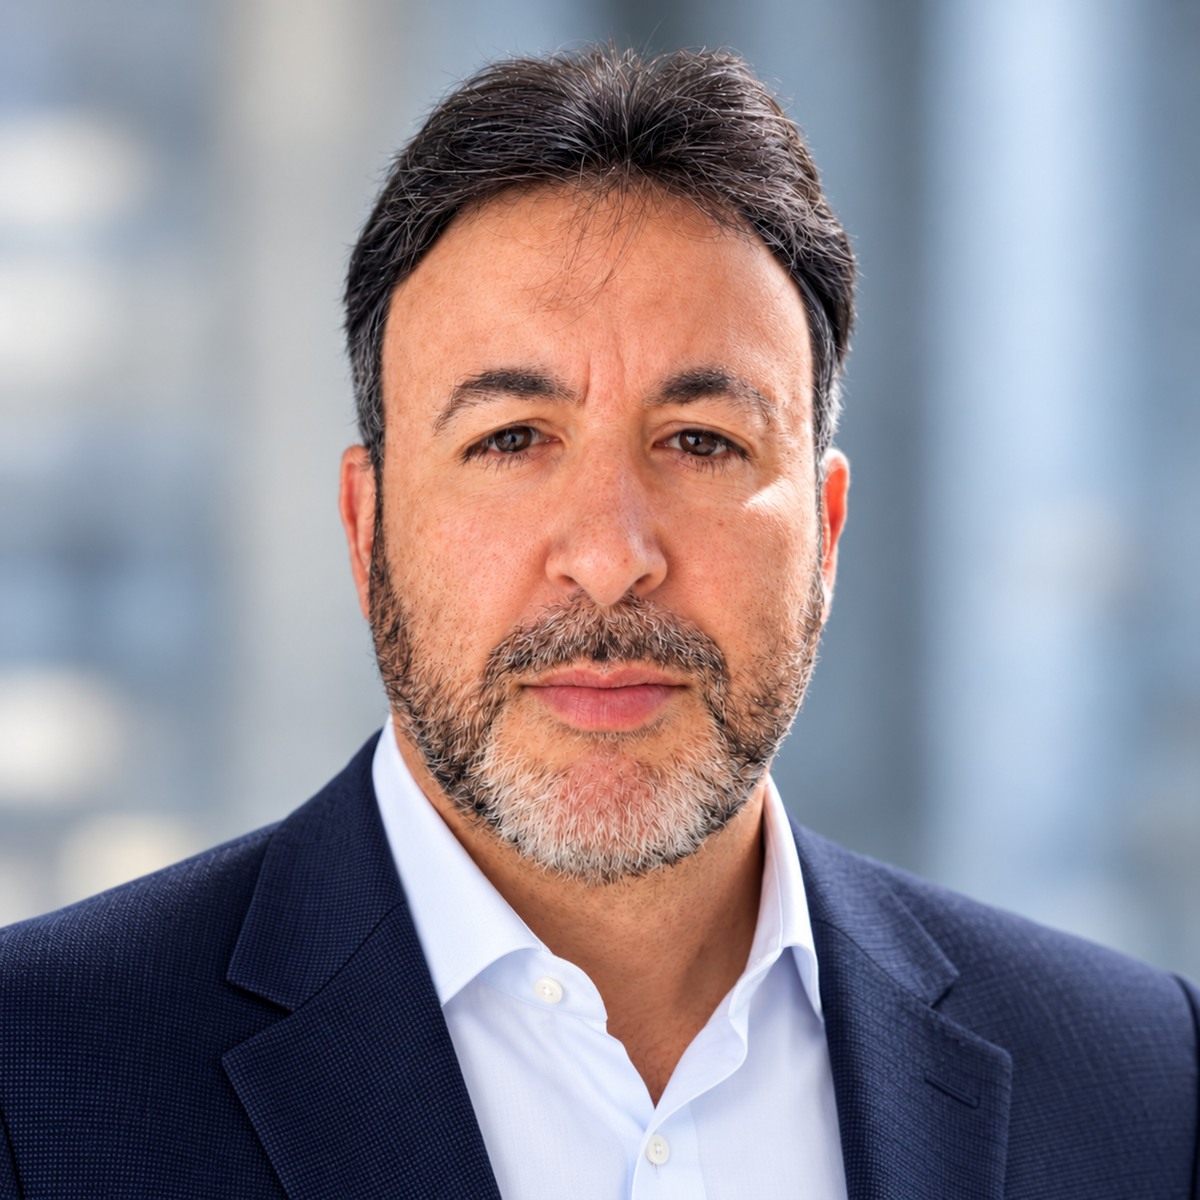
Senior Infrastructure & Security Architect
Miguel Ángel Carriazo Álvarez
Arquitectura, seguridad y resiliencia como una única disciplina: diseñar para funcionar, resistir y recuperarse.
RECORRIDO PROFESIONAL
Una trayectoria construida por capas.
Sin saltos artificiales: primero operar, después liderar y evolucionar plataformas, y finalmente diseñar arquitecturas y controles con una visión completa del ciclo de vida.
1999–2001
BASE TÉCNICA
Sistemas, comunicaciones y operación real
Administración UNIX y Windows NT, plataformas de correo, comunicaciones entre delegaciones y servicios centrales, resolución de incidencias, migraciones tecnológicas y procedimientos operativos. Aquí se construye la base: entender cómo falla un servicio antes de diseñar cómo debe funcionar.
2002–2012
PLATAFORMA CORPORATIVA
Microsoft Enterprise, datacenter y servicios críticos
Arquitectura y operación de Windows Server, Active Directory, DNS, DHCP, GPO, IIS, RDS y SQL Server; virtualización, almacenamiento, backup, networking, bases de datos y servicios corporativos. Evolución desde administración de sistemas hacia diseño de plataforma.
2012–2023
IT OPERATIONS & RESILIENCIA
Alta disponibilidad, virtualización, continuidad y liderazgo técnico
Diseño y operación de clústeres Hyper-V y plataformas VMware, alta disponibilidad para bases de datos y aplicaciones, backup y recuperación multi-datacenter, networking end-to-end, segmentación, VPN, seguridad perimetral, Major Incidents, RCA y Change/Problem Management. En esta etapa consolidé el papel de máximo referente técnico interno y de interlocutor principal con operadores, fabricantes e integradores, con revisión transversal de proyectos y cambios con impacto en plataforma, continuidad o seguridad.
2023–2025
INFRASTRUCTURE ARCHITECT & CYBERSECURITY
Máximo nivel técnico de infraestructura y seguridad
Responsabilidad sobre la evolución de la arquitectura tecnológica y la ciberseguridad, culminando una función ejercida durante años como máximo referente técnico transversal. Referencia para Tecnología, Negocio y otras áreas; principal interlocutor técnico con la matriz europea y el SOC; coordinación con proveedores e integradores; diseño de arquitecturas híbridas; Active Directory e identidad; HA/DR; segmentación; firewalls, VPN, WAF, EDR y SIEM; Security by Design, Zero Trust, hardening y accesos privilegiados. Los proyectos con impacto tecnológico o de seguridad pasaban por mi evaluación, planificación y validación técnica antes de producción. En este periodo asumí además la responsabilidad técnica de identidad y acceso, seguridad perimetral y firewalls, así como iniciativas orientadas a reducir exposición y superficie de ataque.
2026
SOLUTIONS ARCHITECTURE · ENTORNO REGULADO
Arquitectura de soluciones desde diseño hasta validación
Evaluación de arquitecturas cloud, on-premises e híbridas; documentación HLD/LLD; modelado C4; análisis de integraciones, dependencias, comunicaciones, exposición, accesos y controles; trabajo conjunto con Arquitectura, Infraestructura, Desarrollo, Riesgo, Compliance y Operaciones.
Actualidad
ARQUITECTURA APLICADA & OPENTRUST
Construir, validar y aportar criterio donde realmente añade valor
Arquitectura, ciberseguridad, GRC, privacidad, resiliencia e IA convergen en herramientas, laboratorios y PoC propios. Esto incluye agentes de IA, RAG, automatización y aplicaciones de seguridad orientadas a necesidades concretas. OpenTrust es también el marco desde el que puedo participar de forma selectiva en iniciativas externas que necesiten arquitectura, revisión técnica, seguridad, resiliencia, regulación o IA aplicada, aportando criterio senior desde el diseño hasta la validación.
EXPERIENCIA ACUMULADA
Qué tipo de problemas he resuelto.
Más que una lista de tecnologías: decisiones de arquitectura, continuidad y transformación que requieren conectar muchas disciplinas a la vez.
Datacenter & transformación
Diseño y evolución de datacenter, dos migraciones de infraestructura y consolidación de plataformas corporativas.
Alta disponibilidad & DR
Arquitecturas HA/DR para cargas críticas, bases de datos, servicios corporativos y recuperación multi-datacenter.
Identidad & Microsoft Enterprise
Active Directory, servicios de infraestructura, Microsoft 365, Entra ID y consolidación de identidad.
Acceso seguro & perímetro
VPN, segmentación, firewalls, WAF, publicación segura, protección de endpoints y controles de acceso.
Arquitectura & documentación
HLD, LLD, C4 Model, validación técnica de soluciones e integración de dependencias e interfaces.
Seguridad & cumplimiento
ENS, ISO 27001, NIS2, análisis de riesgos, auditoría técnica, continuidad y gobierno de controles.
CAPACIDAD TÉCNICA Y ARQUITECTÓNICA
Profundidad técnica para tomar decisiones de arquitectura con contexto.
La arquitectura que defiendo nace de haber operado las plataformas: entender protocolos, dependencias, límites, recuperación y seguridad antes de abstraerlos en un diagrama.
01
Microsoft Enterprise & Identity
Windows Server, Active Directory, DNS, DHCP, GPO, IIS, RDS, SQL Server, Microsoft 365 y Entra ID. Identidad, autenticación, privilegios, servicios de dominio y dependencias corporativas.
02
Virtualización, Compute & Datacenter
Hyper-V, Failover Clustering, VMware, plataformas multinodo, diseño de capacidad, alta disponibilidad, modernización y operación de cargas críticas.
03
Storage, Backup & Recovery
Arquitectura de almacenamiento, Dell Unity, Veeam, políticas de backup, recuperación multi-datacenter, BCP/DRP y pruebas de Disaster Recovery.
04
Networking & Perimeter Security
VLAN, routing, segmentación, comunicaciones entre sedes y datacenters, Fortinet, SonicWall, VPN IPSec/SSL, ZTNA, KEMP, F5, NGINX, WAF, IDS/IPS y publicación segura.
05
Hybrid Cloud & Solution Architecture
Azure, Google Cloud, integración on-premises/cloud, HLD/LLD, C4 Model, dependencias, interfaces, patrones de disponibilidad y decisiones de diseño.
06
Security Architecture & Cyber Resilience
Security by Design, Zero Trust, hardening, IAM, reducción de movimiento lateral, EDR, SIEM, gestión de vulnerabilidades, Incident Response, pentesting, Red Team, Blue Team, análisis de superficie de ataque y desarrollo de herramientas/aplicaciones orientadas a seguridad.
07
GRC, Risk & Continuity
ENS, ISO 27001, NIS2, DORA, ISO 22301, análisis de riesgos con PILAR/MAGERIT, auditoría técnica, controles, evidencias, continuidad y riesgo tecnológico.
08
AI Architecture, Agents, RAG & Governance
Diseño de agentes, arquitecturas RAG, asistentes especializados, integración con APIs y repositorios, seguridad de LLM, ISO/IEC 42001, AI Governance, AI Risk Management y controles para llevar casos de uso definidos desde PoC hasta entornos operativos.
09
Automatización & Operabilidad
PowerShell, Python y Bash; observabilidad, PRTG, Major Incidents, RCA, Problem/Change Management y automatización como parte de la mantenibilidad del diseño.
CIBERSEGURIDAD · VALIDACIÓN DE USO
Anthropic Cyber Verification Program
Anthropic aprobó la organización presentada al Cyber Verification Program y ajustó sus salvaguardas para los casos de uso dual-use descritos, incluyendo trabajo legítimo de pentesting básico, red teaming y bug bounty. La aprobación permanece sujeta a la Usage Policy y a monitorización continua.
Esta aprobación valida el uso declarado dentro del programa; no se presenta como certificación profesional ni como autorización para actividades prohibidas.FORMACIÓN CONTINUA
Conocimiento técnico, seguridad, gobierno y riesgo en evolución constante.
La certificación no sustituye a la experiencia, pero permite contrastar conocimiento y mantener una disciplina de actualización continua.
SIGUIENTE CAPÍTULO
La experiencia acumulada se convierte en un laboratorio propio.
OpenTrust Group conecta arquitectura, ciberseguridad, GRC, privacidad, resiliencia e inteligencia artificial con herramientas, investigación aplicada y conocimiento abierto.